Mavi Takım Siber Saldırılara Nasıl Karşılık Verir?
Mavi Takım, bilişim ortamlarında siber saldırıların önüne geçmek için kritik bir savunma hattı oluşturur. Bu ekip, sızma testleri, tehdit analizi ve olay müdahalesi gibi bir dizi aktiviteyi entegre ederek kurumların güvenliğini artırır. Günümüzün karmaşık tehdit manzarasında, Mavi Takım’ın rolü sadece savunma değil aynı zamanda proaktif iyileştirme ve farkındalık yaratma üzerine odaklanmaktadır.
Temel Kavramlar ve Tanımlar
Siber saldırı, dijital sistemleri hedef alan kötü niyetli faaliyetleri ifade eder; bu saldırılar, veri hırsızlığı, hizmet kesintisi veya altyapı zararları gibi sonuçlar doğurabilir. Mavi Takım, bu tehditleri önceden tespit etmek ve yanıtlamak için güvenlik duvarları, IDS/IPS sistemleri ve SIEM çözümleri kullanır. Ekip, siber saldırı izleme, analiz ve iyileştirme süreçlerini bir bütün olarak ele alarak kurumun siber güvenliğini sürekli geliştirir.
Mavi Takımın Temel Görevleri
Mavi Takım’ın temel sorumlulukları arasında sızma testleri gerçekleştirmek, güvenlik açıklarını değerlendirmek ve düzeltici önlemler önermek yer alır. Bu süreç, sistemlerin zayıf noktalarını proaktif biçimde belirleyerek saldırganların fırsat bulmasını engeller. Ayrıca, ekip, ağ segmentasyonu ve erişim kontrolü stratejileri ile kurum içi veri akışını güvenli hale getirir.
Saldırı Analizi ve İyileştirme Süreci
Saldırı analizi, log verileri, ağ trafiği ve sistem davranışlarının derinlemesine incelenmesini içerir. Mavi Takım, bu verileri SIEM platformları üzerinden toplar ve otomatik korelasyon kurallarıyla anormallikleri tespit eder. Tespit edilen tehditlere karşı, ekip, patch yönetimi ve konfigürasyon güncellemeleriyle sistemleri güçlendirir, böylece gelecekteki saldırılara karşı dayanıklılığı artırır.
Olay Müdahale Süreçleri ve Koordinasyon
Bir siber saldırı tespit edildiğinde, Mavi Takım olay müdahale planını devreye alır. İlk adım, saldırının kapsamını belirlemek ve etkilenen kaynakları izole etmektir. Daha sonra, müdahale ekibi, forensics analizleri yaparak saldırı izlerini toplar ve gerekirse acil durum planlarını uygular. Koordinasyon, iç iletişim kanalları ve dış paydaşlarla işbirliği ile sürdürülür, böylece hızlı ve etkili bir yanıt sağlanır.
İzleme ve Raporlama Mekanizmaları
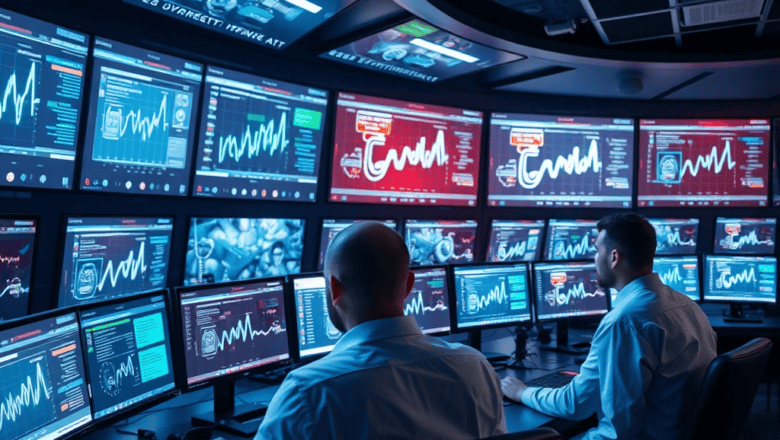
Sürekli izleme, Mavi Takım’ın en kritik faaliyetlerinden biridir. Gerçek zamanlı görsel paneller, ağ trafiği, kullanıcı davranışları ve sistem performansını takip eder. Bu veriler, yöneticilere raporlanır ve aksiyon planları oluşturulur. Örneğin, belirli bir veri akışı anormallik gösterdiğinde, ekip otomatik uyarılar alır ve müdahale eder.
Eğitim ve Farkındalık Programları
Mavi Takım, sadece teknik savunmaya odaklanmaz; aynı zamanda kullanıcı eğitimine de önem verir. Çalışanlar, sosyal mühendislik, phishing ve güvenlik politikaları konusunda düzenli eğitimlerle donatılır. Bu farkındalık programları, siber saldırılara karşı ilk savunma hattı olarak çalışan personelin bilinç düzeyini yükseltir, dolayısıyla kurum genelinde güvenlik kültürü oluşturur.
Uzman Önerileri ve İpuçları
– Sürekli Güncelleme: Yazılım ve sistemlerin en son güncellemeleriyle korunması, güvenlik açıklarını minimize eder.
– Multi-Factor Authentication (MFA): Erişim kontrollerini güçlendirir ve kimlik avı saldırılarına karşı korur.
– Log Yönetimi: Logların merkezi toplanması, olay sonrası analiz ve anomali tespiti için kritiktir.
– Eğitim Simülasyonları: Gerçek saldırı senaryoları üzerinden düzenli testler, çalışanların hazırlıklı olmasını sağlar.
– Sızma Testi Sıklığı: En az yılda iki kez sistemlerin güvenlik testleri yapılmalıdır.
– İş Sürekliliği Planları: Olay sonrası hızlı toparlanma için detaylı planlar hazırlanmalıdır.
– Güçlü Parola Politikaları: Parola karmaşıklığı ve değişim sıklığı arttırılmalıdır.
– İzleme Otomasyonu: Anomali tespiti için AI destekli araçlar kullanılmalıdır.
– İç İletişim Kanalları: Olay bildirimleri için hızlı ve şeffaf iletişim protokolleri oluşturulmalıdır.
– Geri Bildirim Döngüsü: Her müdahale sonrası ders çıkarılarak süreç sürekli iyileştirilmeli.
Sıkça Sorulan Sorular
Mavi Takım siber saldırılara karşı ne kadar hızlı yanıt verir?
Mavi Takım, saldırıyı tespit ettikten sonra anlık izole etme ve müdahale sürecini başlatır. Ortalama yanıt süresi, saldırının karmaşıklığına bağlı olarak dakikalar içinde gerçekleşir.
Mavi Takımın kullandığı araçlar nelerdir?
Genellikle SIEM, IDS/IPS, EDR, SOAR ve sızma testi araçları (Metasploit, Burp Suite) kullanılır. Bu araçlar, veri toplama, analiz ve otomatik müdahale yetenekleri sunar.
Mavi Takımın eğitim programları kaç kez güncellenir?
Eğitim modülleri, yeni tehdit trendlerine göre yılda en az iki kez güncellenir. Bu sayede personel her zaman en son saldırı teknikleri hakkında bilgi sahibi olur.
Mavi Takımın raporları kimlere sunulur?
Raporlar, üst yönetim, IT liderleri ve ilgili departmanlarla paylaşılır. Ayrıca, gerektiğinde yasal mercilere ve düzenleyici kurumlara sunulabilir.
Sonuç
Mavi Takım, siber saldırıların dinamik doğasına karşı kurumları koruyan çok katmanlı bir savunma mekanizmasıdır. Proaktif testler, gerçek zamanlı izleme, hızlı müdahale ve kapsamlı eğitimle birleşen bu yaklaşım, kurumların güvenliğini hem teknik hem de kültürel açıdan güçlendirir.