Donanım Tedarik Zinciri Saldırısı Nedir?
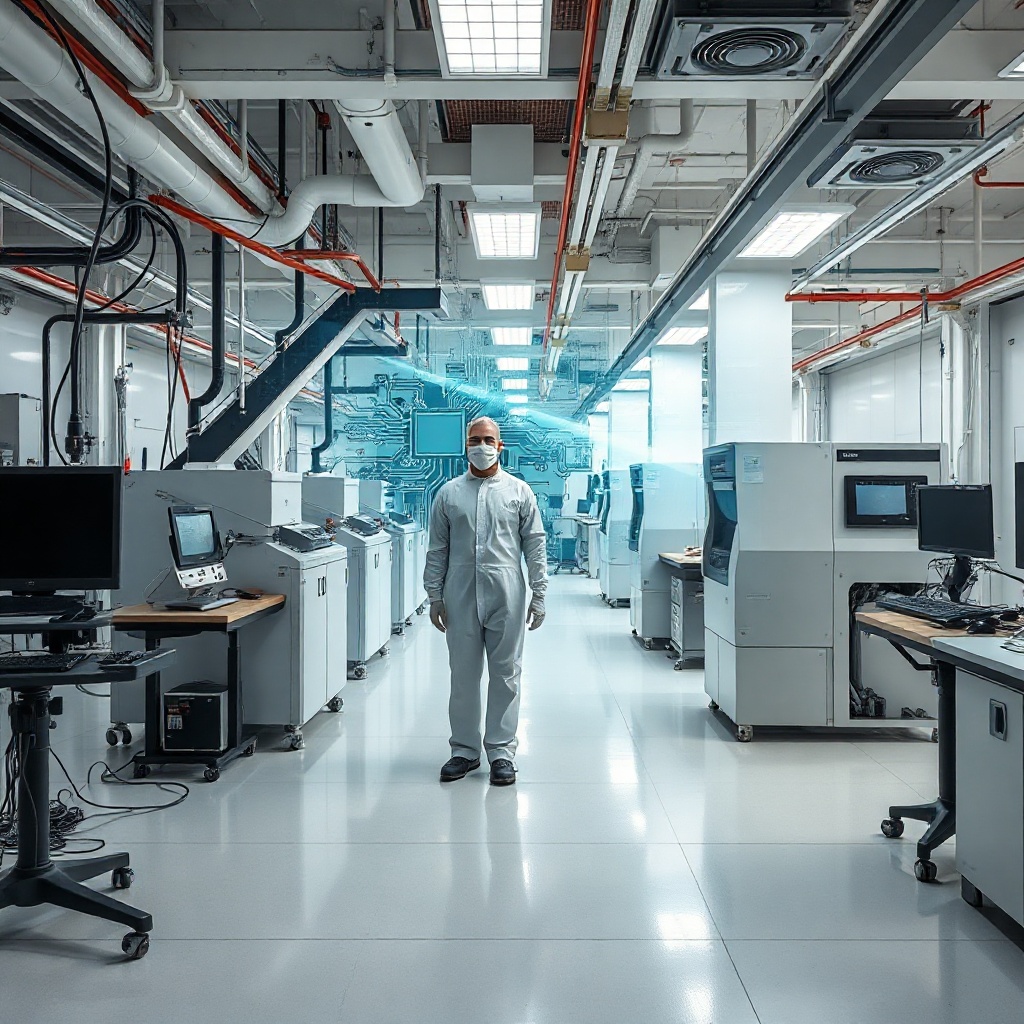
Donanım tedarik zinciri saldırısı, üretim süreçlerini etkileyen en kritik tehditlerden biri haline geldi. Bu saldırılar, fiziksel bileşenlerin üretiminden dağıtıma kadar olan tüm aşamayı hedefleyerek, ürün kalitesini düşürmekte ve maliyetleri artırmaktadır. Özellikle küresel tedarik zincirlerindeki karmaşıklık, saldırganların yıkıcı etkilerini genişletmekte ve sektörler için ciddi riskler oluşturmakta.
Temel Kavramlar ve Tanımlar
Donanım tedarik zinciri saldırısı, donanım üretim sürecindeki herhangi bir bileşenin tasarım, üretim, paketleme veya dağıtım aşamasında kasıtlı olarak bozulması ya da yol açılmasıdır. Bu bozulmalar, mikroçiplerde mikro çatlaklar, sürücü devrelerinde yanlış gerilim uygulamaları veya paketleme sırasında kontaminasyon şeklinde ortaya çıkabilir. Saldırı, genellikle fiziksel veya elektronik müdahaleler yoluyla gerçekleştirilir ve sonuç olarak ürünlerin arızalanması, performans düşüşü veya tamamen çalışamaz hale gelmesiyle sonuçlanır. Tanımın kapsamı içinde, ürün güvenliği, üretim süreçlerinin izlenebilirliği ve kalite kontrol mekanizmaları da önemli rol oynar. Bu bağlamda, tedarik zinciri saldırıları, sadece teknik bir sorun değil, aynı zamanda rekabet avantajını tehdit eden stratejik bir risk olarak görülmelidir.
Tedarik Zincirinde Saldırıların Tarihsel Gelişimi
İlk donanım tedarik zinciri saldırıları 2000’li yılların başında ortaya çıktı. O dönemde mikroçip üreticileri, rekabet avantajı sağlamak amacıyla rakiplerinin üretim hatlarına fiziksel müdahalede bulunmaya başladı. 2010’lu yıllarda ise, küresel tedarik zincirleri daha fazla entegre olduğunda, saldırı teknikleri de dijitalleşti. Şirketler, üretim sürecini otomatikleştirirken aynı zamanda veri akışını da dijital ortama taşıdı; bu durum saldırganların elektronik arayüzler üzerinden müdahale etmesini kolaylaştırdı. 2020’li yıllarda, kritik altyapı sektörlerinde (savunma, havacılık, otomotiv) tedarik zinciri saldırılarının maliyet ve itibar kaybı riski dramatik bir şekilde yükseldi. Günümüz durumunda, saldırganlar hem fiziksel hem de siber kanalları kullanarak çok katmanlı saldırılar düzenlemekte, bu da koruma stratejilerini karmaşıklaştırmaktadır.
Fiziksel ve Elektronik Saldırı Teknikleri
Fiziksel saldırılar, üretim hatlarındaki makinelerle doğrudan temas kurarak gerçekleştirilebilir. Örneğin, bir çip fabrika hattında, üretim sürecine ait sensörlerin kasıtlı olarak bozulması veya sıcaklık kontrol sistemlerinin manipüle edilmesi, mikroçip üretiminde hatalı üretime yol açar. Elektronik saldırılar ise, üretim sırasında kullanılan yazılımların veya firmware’lerin kötü amaçlı kodlarla değiştirilmesiyle mümkündür. Bu değişiklikler, üretim sürecinde izlenemeyen hatalara sebep olur ve son ürünlerde beklenmedik arızalara yol açar. Ayrıca, ürünlerin paketleme aşamasında, paketleme materyallerine toksik maddelerin eklenmesi gibi fiziksel kontaminasyon yöntemleri de etkili bir saldırı biçimidir. Her iki teknik de tedarik zinciri güvenliğinin çok katmanlı bir yaklaşım gerektirdiğini göstermektedir.
Tedarik Zinciri Güvenliği İçin Kritik Kontrol Noktaları
Tedarik zinciri güvenliği, ürün tasarımından son teslimatına kadar uzanan bir süreçtir. Kritik kontrol noktaları arasında, üretim öncesi tasarım onayı, üretim sırasında gerçek zamanlı izleme, kalite kontrol testleri ve son teslimat öncesi sertifikasyon yer alır. Her bir aşamada, izlenebilirlik ve doğrulanabilir veri akışı sağlanmalıdır. Örneğin, çip üretiminde kullanılan sıcaklık ve gerilim değerleri, üretim sürecinin her bir adımında loglanmalı ve analiz edilmelidir. Ayrıca, tedarikçilerin güvenlik sertifikaları ve bağımsız denetim raporları da kritik öneme sahiptir. Tüm bu noktalar, saldırıların erken tespit edilmesi ve etkilerinin minimize edilmesi için gereklidir.
Gerçek Hayattan Örneklerle Saldırı Vaka Analizleri
2019 yılında, bir otomotiv üreticisi, motor kontrol çiplerinde beklenmedik performans düşüşleri yaşadı. İnceleme sonucunda, çiplerin üretim hatlarında belirli bir sıcaklıkta yanlış gerilim uygulanması tespit edildi. Bu, sürücü devrelerinde mikro çatlakların oluşmasına yol açtı. 2021 yılında ise, bir savunma santrali, radar sistemlerinin çiplerinde kritik hatalar fark etti. Analizler, üretim sırasında kullanılan firmware’in kötü amaçlı bir şekilde değiştirilmesinin sonucu olduğunu ortaya koydu. Bu örnekler, saldırıların sadece maliyet kaybına değil, aynı zamanda güvenlik risklerine de yol açabileceğini gösterir. [link]
Uzman Önerileri ve İpuçları
– Üretim sürecinin her adımında gerçek zamanlı izleme sistemleri kurun.
– Çip tasarımında, güvenlik kalıplarını entegre edin ve açık kaynak kodlu bileşenlerden kaçının.
– Tedarikçilerin güvenlik sertifikalarını düzenli olarak güncelleyin ve bağımsız denetim yapın.
– Üretim ekipmanlarını fiziksel olarak korumak için güvenlik kameraları ve erişim kontrolleri kullanın.
– Yazılım güncellemelerini sadece güvenilir kaynaklardan yapın ve güncellemeleri izleyin.
– Tedarik zincirindeki kritik noktalar için acil durum planları oluşturun.
– Çalışanlarınıza siber güvenlik farkındalık eğitimi verin.
– Ürün kalitesini sürekli olarak ölçmek için otomatik test sistemleri kurun.
– Üretim sırasında kullanılan sensör verilerini blockchain gibi değiştirilemez sistemlerde saklayın.
– Tedarik zinciri güvenliğini artırmak için endüstri standardı protokoller (ISO/IEC 27001 vb.) uygulayın.
Sıkça Sorulan Sorular
Donanım tedarik zinciri saldırısı nasıl tespit edilir?
Saldırı tespitinde, üretim sürecinde anormal sıcaklık, gerilim veya üretim hatası verileri izlenir. Ayrıca, ürün kalitesi testlerinde beklenmedik hatalar ortaya çıktığında, üretim sürecinin detaylı incelemesi yapılır.
Bu saldırıların maliyeti ne kadar olur?
Maliyet, hatalı ürün sayısı, üretim sürecinin durması, itibar kaybı ve yasal sorumluluklarla birlikte değişir. Küçük ölçekli hatalar bile, milyonlarca dolar maliyetle sonuçlanabilir.
Tedarik zinciri saldırıları sadece teknoloji firmalarını mı etkiliyor?
Hayır, otomotiv, savunma, enerji ve sağlık sektörleri gibi kritik altyapı alanları da bu saldırıların hedefi olabilir. Her sektör, kendi özel riskleri ve gereksinimleriyle karşı karşıyadır.
Sonuç
Donanım tedarik zinciri saldırısı, modern üretim ortamlarının karmaşıklığı ve dijitalleşme ile birlikte artan bir tehdit haline gelmiştir. Fiziksel ve elektronik müdahaleler, ürün kalitesini düşürmekte ve maliyetleri artırmaktadır. Bu nedenle, üretim sürecinin her aşamasında izlenebilirlik, güvenlik sertifikaları ve gerçek zamanlı izleme sistemleri kritik öneme sahiptir. Uzman önerileri doğrultusunda, şirketler tedarik zinciri güvenliğini çok katmanlı bir stratejiyle ele almalı ve sürekli iyileştirme yapmalıdır. Böylece, hem ürün güvenilirliğini koruyabilir hem de rekabet avantajını sürdürebilirler.